情報漏洩はなぜ起こる?身近なリスクと今日からできる対策
最近、情報漏洩に関するニュースをよく目にしますよね。
私のもとにも10月1日にタイムズカー、この記事を書いている10月9日にskyticketから個人情報漏洩の通知が届きました。
そしてさらに、この記事を書き、下書きに入れようとした10月9日23:38…。今度はNewsPicksから「個人情報が漏洩した可能性がある」との連絡が…。立て続けに3社から通知が届くとはびっくりです…。
Webサイトを制作したり運用したりしている身からすると、セキュリティは切っても切り離せないテーマです。
今回の件で、「情報漏洩ってニュースの中の話じゃなくて、本当にすぐ隣にあるリスクなんだな」と改めて痛感させられました。
今回はニュースをきっかけに、私の仕事のフィールドであるWebサイトに潜むリスクと、つい気軽に使ってしまう生成AIとの付き合い方について、現場目線で書いてみます。
情報漏洩はなぜ起こる?
情報漏洩と聞くとハッカーやbotによる攻撃をイメージしがちですが、原因はそれだけではありません。
現場でよく見るパターンは大きく分けて3つあります。
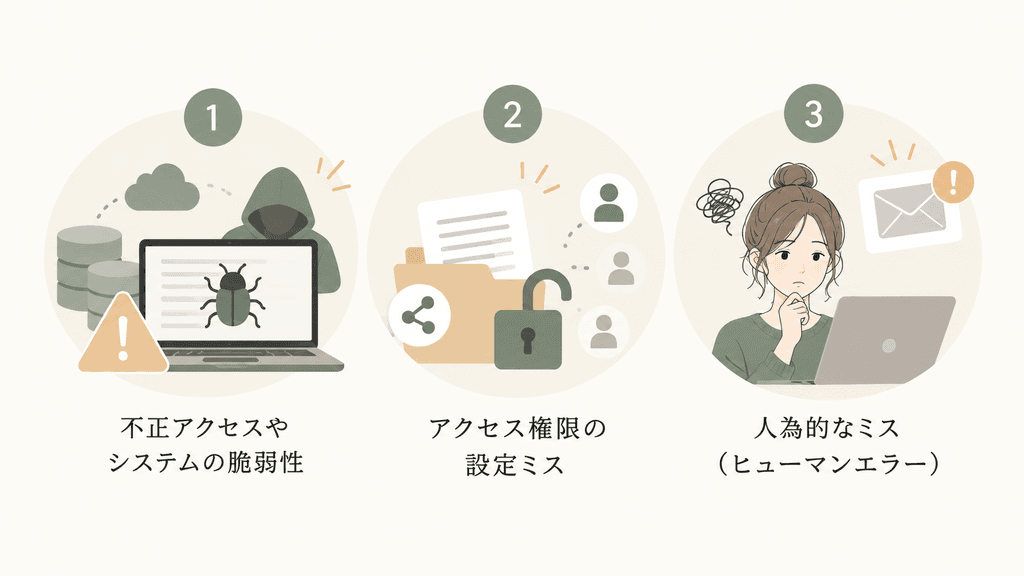
| 1.不正アクセスやシステムの脆弱性
「脆弱性」は、ざっくり言うとセキュリティの弱点です。
ここを突かれると、不正アクセスや情報の流出につながります。
身近な例はWordPressで、多くの企業で使われています。
専門知識がなくても更新できて便利ですが、WordPress本体だけでなく「テーマ」や「プラグイン」など、複数のプログラムが組み合わさって動いています。
お仕事で相談を受けた際、表面上はきれいなホームページですが、WordPressの中身が古いプログラムで構成されているものをたくさん見受けます。よくここまで維持できたね…というサイトに出会うこともあります。笑
いくらWordPress本体を最新にしていても、更新が止まったプラグインに脆弱性が残っている場合、そこを悪用される可能性があります。
こうしたリスクを防ぐためには、日頃の地道な管理が欠かせません。
- WordPress本体、テーマ、プラグインを定期的に更新する
- 使っていないプラグインや不要な管理者アカウントは削除する
- パスワードの使い回しを避け、多要素認証を設定する
- 万が一に備えてバックアップを定期的に取っておく
ただし、プラグインなどを更新するとデザインや機能が崩れることもあるので、事前にバックアップを取り、更新後は動作確認まで行うことが大切です。
本音を言うと、知識が無い中でとりあえず更新して、レイアウトが壊れちゃいました〜!機能しなくなりました〜!と、駆け込まれることもあります。不安なときは、早めに専門知識のある人に相談してください。私でよければ、お気軽にどうぞ。🥺
| 2.アクセス権限の設定ミス
システムへの攻撃ではなく、「本来見えてはいけない人が見られる状態になっていた」という設定ミスです。
たとえば会員ページや申込完了ページが、URLさえ知っていればログインなしで開けてしまう、といったケースがあります。
そして、身近な仕事の場にも同じリスクがあります。
これも本当にあるあるなんですが、GoogleスプレッドシートやGoogleドキュメントの共有設定です。
社内外で資料を送る際、手軽だからと「リンクを知っている全員」で共有していませんか?
誰でも見ていい資料なら問題ありませんが、そこに顧客情報や社内用の見積もり、提案書が入っていたらコンプラ問題です。さらにリンクが意図しない相手に転送された瞬間、誰でもアクセスできてしまいます。コンプラ問題ですね…(大事なことなので二度言う)
多少面倒ですが共有する相手を把握する意味でも、メールアドレスを指定してアクセス権限を渡すように私は気をつけています。
| 3.人為的なミス(ヒューマンエラー)
外から攻撃されなくても、うっかりで情報は漏れます。チャットやメールの宛先を間違える、共有ファイルの公開範囲を間違えるなど…。慣れた操作ほど、つい確認を省略してしまいがち。私自身も気をつけたいところです。
情報漏洩はもっと身近に。生成AIに入力する情報は大丈夫?
さて、ここからはもっと身近な話です。
みなさんは、ChatGPTやGeminiなどの生成AIをどのように使っていますか?
去年は仕事の現場でClaudeを使いこなす!と息巻いていた方をたくさん見た気がします。笑
メールの文章を考えてもらったり、資料を要約してもらったり、アイデアを整理してもらったり。
私もこのコラムを書くにあたって、複数の生成AIに文章を添削してもらうなど、日頃からお世話になっています。
とても便利なツールですが、その手軽さゆえに「何でもAIに放り込む癖」がついていないでしょうか?
ちょっと待ってください。🤚
| 便利だからと、こんなデータを入力していませんか?
- お客様から届いた問い合わせメールを、そのままAIにコピペして返信文を作らせる
- 顧客名簿や売上データが入ったCSVファイルをアップロードする
- 社外秘の契約書をそのまま入れて要約させる
- パスワードやAPIキーが含まれた設定ファイルを読み込ませる
こうした情報には、個人情報や企業の機密情報が含まれている可能性があります。
生成AIに入力した情報は、サービスや契約プラン、設定(オプトアウトの有無)によっては、AIの学習に利用される場合があります。
| AIに渡していい情報か、一度考えてみる
だからといって、AIを使うのをやめようということではありません。🙂↕️
大切なのは「渡し方」です。
お客様の名前やメールアドレスをそのまま入力しなくても、「取引先から納期について問い合わせがあったので、返信文を考えてほしい」と伝えれば、文章を作成してもらえます。
資料を要約してもらう場合も、少し手間ではありますが、個人情報や機密情報を取り除くとより安全に利用できます。
何を渡す必要があって、何は渡してはいけないのか。それを自分で判断すること。
思考する時間が短縮された今だからこそ、丁寧に情報の精査ができたらいいなと思います。
今日からできる✊情報漏洩を防ぐための5つの対策
情報漏洩を確実に無くすことはできませんが、日々のちょっとした意識でリスクを減らすことができます。
| 1.パスワードを使い回さない
複数のサービスで同じパスワードを使いまわしている場合、どこかから1つ漏れただけで他のサービスにも不正アクセスをされる可能性があります。
サービスごとに異なるパスワードを設定して、パスワード管理ツールなどを活用しましょう。
| 2.多要素認証を設定する
パスワードだけでなく、認証アプリなどを組み合わせることで、不正ログインのリスクを減らせます。
利用しているサービスに多要素認証の機能がある場合は、積極的に設定しましょう。
| 3.不審なメールのリンクを安易に開かない
情報漏洩のニュースに便乗して、パスワード変更を促す偽のメールが届くことがあります。メール内のリンクからではなく、公式サイトや公式アプリで内容を確認する習慣をつけましょう。
私も以前、クレジットカード会社を名乗るメールが届いたとき、送信元のメールアドレスが公式のものかを確認して、さらに変更リンクにカーソルを合わせて表示されるURLのドメインが公式のものか確認しました。
ただ、送信元やドメインは見た目をそっくりに偽装されることもあるので、これだけで安心はできません。
少しでも迷ったらリンクは開かず、公式アプリや、ブックマークしておいた公式サイトから確認するのがいちばん確実です。
| 4.Webサイトの管理状況を確認する
Web担当者やサイト運営者の方は、WordPressやプラグインが放置されていないか確認してみましょう。
制作会社に保守を任せている場合も、どんなセキュリティ対策が行われているか一度確認してみると安心です。
| 5.生成AIに入力する情報を見直す
便利なツールではあるものの、AIに入力する前に個人情報や機密情報が含まれていないか、チェックする習慣をつけましょう。業務で使う場合は、会社のルールやAIサービスのデータ取り扱い方針も確認しておきたいところです。
まとめ:情報を守る意識を、日常の習慣に
正直に言うと、通知が届いたとき、私は最初「はいはい」とスルーしてしまいました。
今回この記事を書くにあたり日頃を振り返ると、情報漏洩に繋がるような出来事は日々目撃するので、企業だけではなく個人でも気を引き締めないといけないなと感じました。
通知が届いても「自分は大丈夫だろう」と流してしまう。これこそ、情報漏洩が身近な問題である理由なのかもしれません。😶
必要以上に怖がるのではなく、正しくリスクを理解して、できることから対策していく。
Webサイトも、パスワードも、私たちのセキュリティ意識も、時代に合わせてそれぞれ最新の状態へアップデートしていきたいなと思ったテーマでした。
ここまで読んでいただきありがとうございました🌱
※本記事に掲載しているイラストは、ChatGPTの画像生成機能を使用して制作しています。